摘要:2026年10月21日,PHP官方发布两项CVSS评分高达9.2的严重安全漏洞,可能导致网站服务器遭受远程攻击。面对突发的全球性技术安全风险,杭州派迪科技迅速开展网站安全排查,于10月22日晚10点通知受影响客户,并启动紧急修复。经过约两小时的处置,10月23日凌晨0点,所有受影响网站恢复正常访问。全程未发现入侵痕迹,客户数据零损失。这是一次真实的网站安全应急记录,也是杭州派迪科技日常网站运维服务的一个缩影。
一、一则全球性安全公告,让网站运维进入紧急状态
2026年10月21日,PHP官方发布了一则重要安全公告。
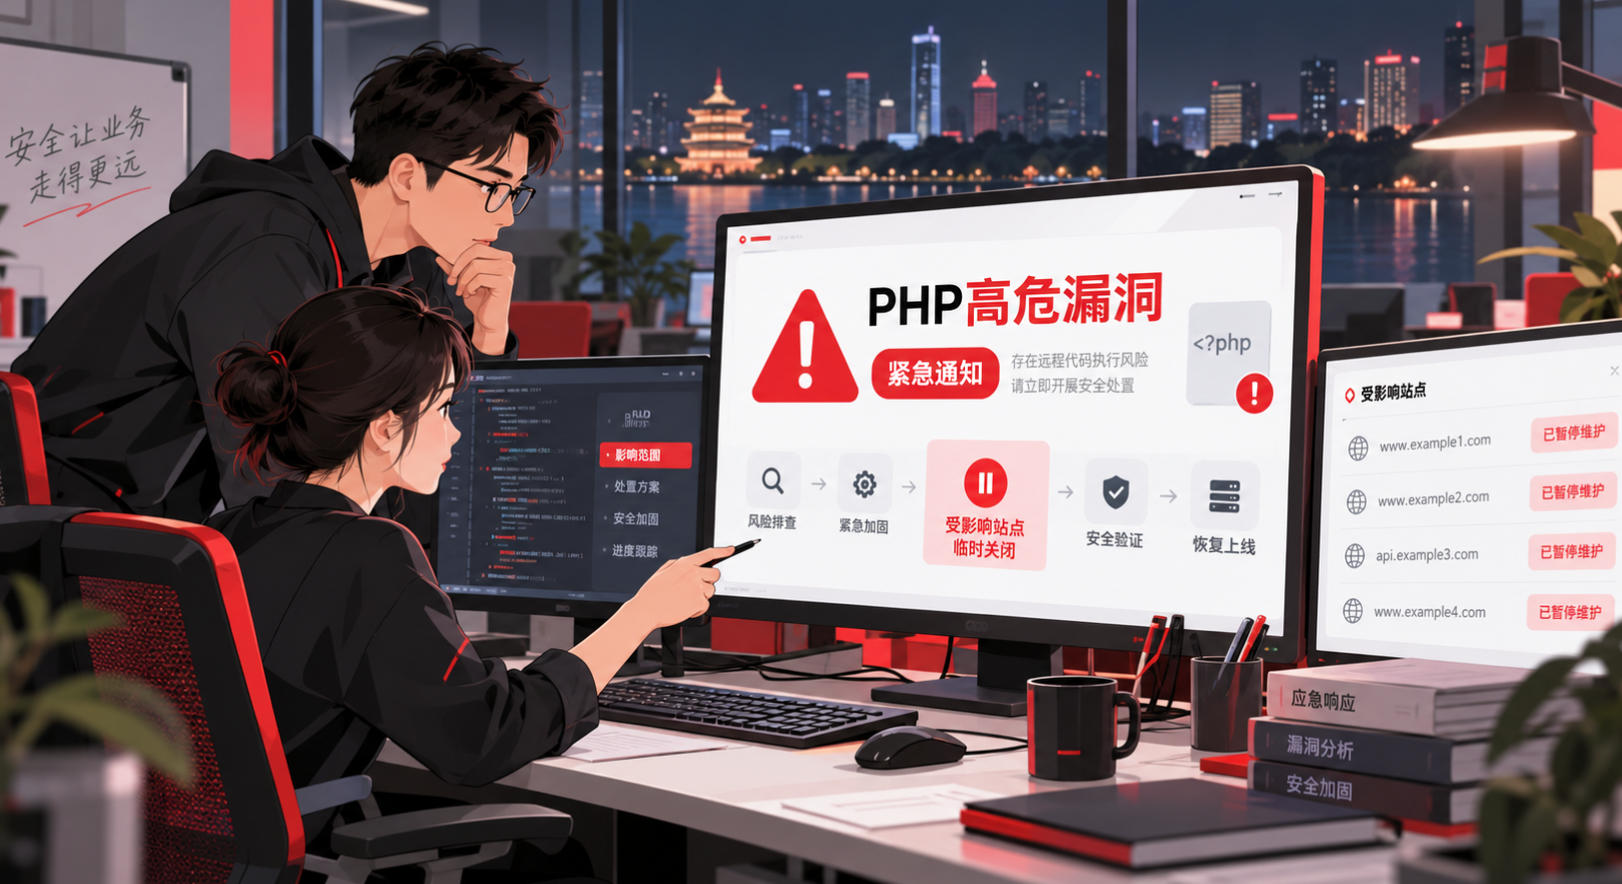
PHP核心运行环境发现两项严重安全漏洞,编号分别为CVE-2026-109618和CVE-2026-109619,CVSS v4.0评分均达到9.2分,属于高危级别。
对于普通企业来说,PHP可能是一个陌生的技术名称。但实际上,PHP是全球广泛使用的网站开发语言,许多企业官网、内容管理系统和业务平台都依赖PHP运行。
这次的问题并非某家网站建设公司的程序写错了,也不是某个网站插件存在缺陷,而是PHP底层运行环境本身出现了安全风险。
在特定条件下,攻击者可能无需登录网站,就能利用漏洞远程执行恶意代码,进而威胁服务器和网站数据安全。对于负责企业网站建设和长期运维的技术服务商而言,这样的漏洞公告意味着必须尽快评估风险、检查受影响版本,并完成安全更新。
网站可以晚一点恢复访问,但客户的数据安全不能拿来冒险。
二、10月22日晚10点,一份紧急通知发给客户
10月22日晚,杭州派迪科技在完成相关安全风险评估后,决定对受影响的托管网站启动紧急维护。
当晚22时,客户陆续收到一份网站安全维护通知。
通知说明,全球通用的PHP运行环境近期发现严重安全漏洞。为防止潜在攻击风险,保障网站及数据安全,杭州派迪科技将对涉及受影响版本的网站进行临时关闭、安全修复和版本升级,预计凌晨恢复正常访问。
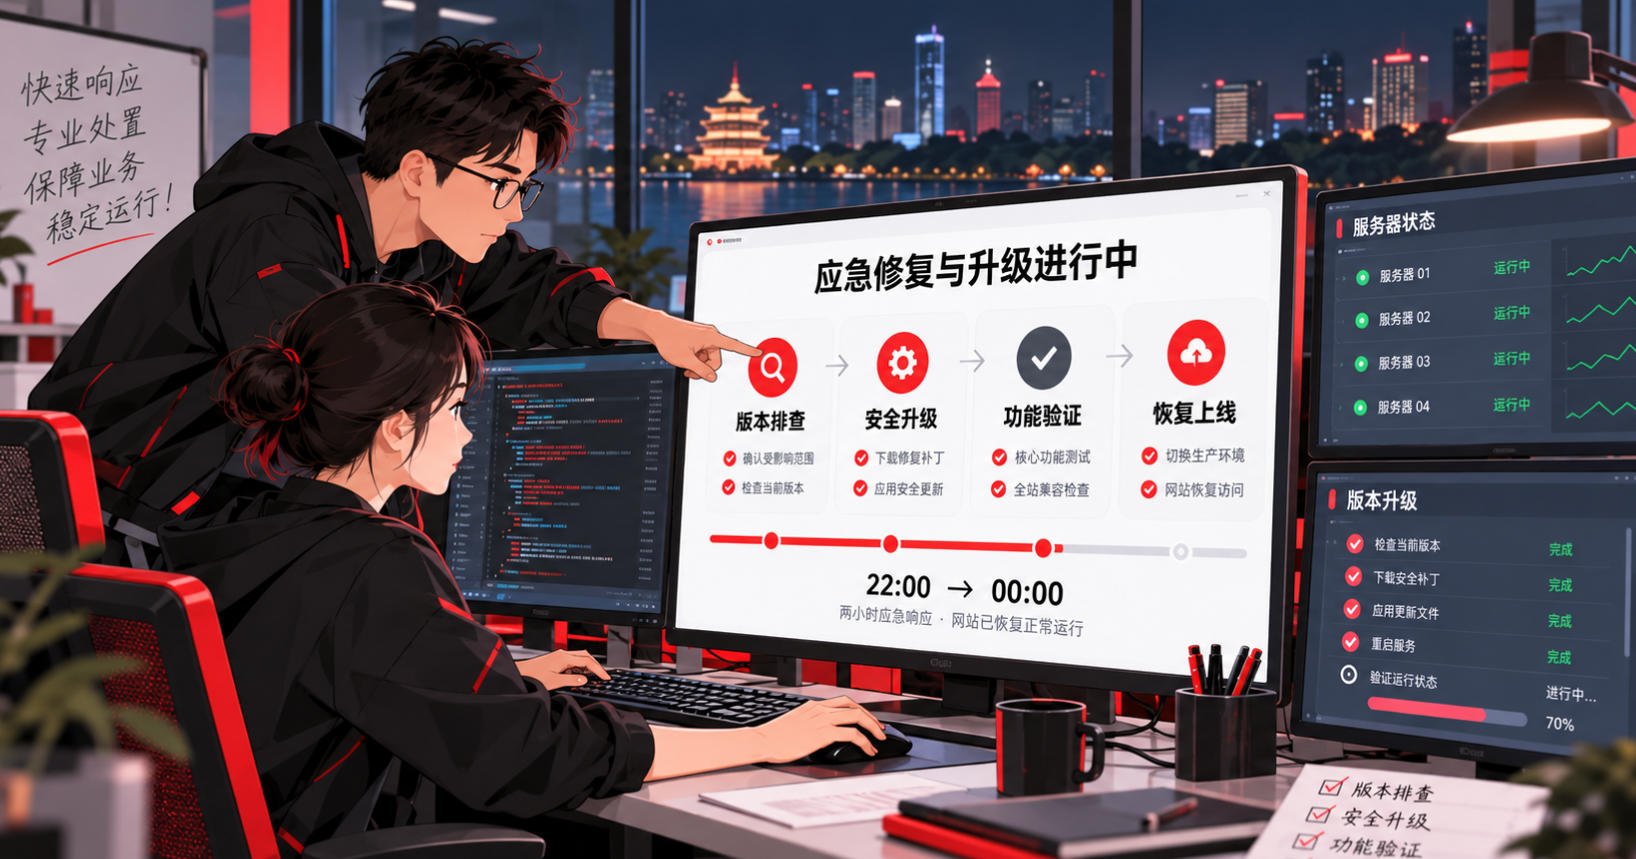
对于企业客户来说,网站临时关闭意味着访客可能暂时无法查看产品、浏览企业信息或提交业务咨询。
但从网站长期安全的角度考虑,短时间的预防性维护,远比发生安全事故后再进行数据恢复和系统重建更可控。杭州派迪科技没有简单地将所有托管网站全部关闭,而是根据PHP版本及实际运行环境进行排查,仅对存在相关风险的站点采取临时下线措施。没有受到此次漏洞影响的网站,继续保持正常运行。
这样的处理方式,既重视安全,也尽可能减少了对客户正常业务的影响。
三、从晚上10点到凌晨0点,一场持续两小时的紧急修复
通知发出后,技术人员随即推进受影响网站的安全升级工作。
这次处理并不是简单地修改几个网页文件。由于漏洞涉及PHP底层运行环境,修复需要关注服务器环境、PHP版本、网站程序兼容性以及恢复后的正常运行情况。
在安全更新过程中,技术团队需要同时考虑两个问题:一是修复已知的安全风险,二是避免环境升级对原有网站功能产生影响。
对于企业网站来说,安全更新后的验证同样重要。网站能打开,并不代表所有功能都正常。产品页面、新闻内容、后台管理、业务表单等功能,都可能受到运行环境变化的影响。
因此,网站安全运维不仅需要具备服务器和程序维护能力,还需要了解客户网站的业务结构与实际使用场景。
经过当晚的紧急处置,至10月23日凌晨0点,杭州派迪科技此次受影响的托管网站已全部恢复正常访问。
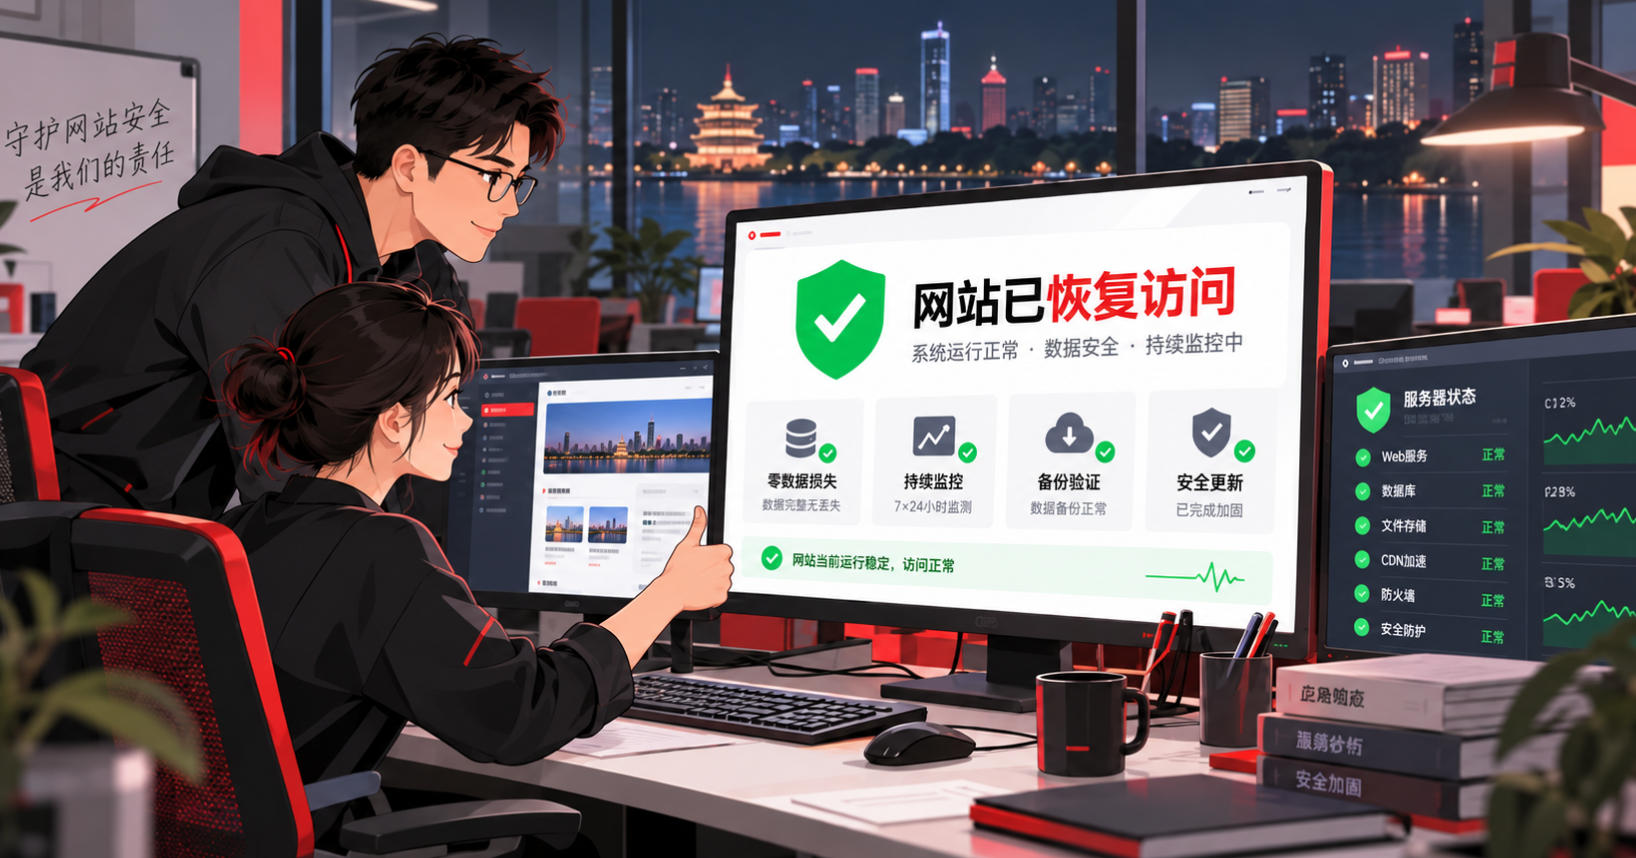
从晚上10点发出通知,到凌晨0点完成恢复,整个应急处理过程约两小时。更重要的是,本次排查和处置过程中,未发现客户网站存在入侵痕迹,客户数据零损失。这场紧急维护,最终以网站正常恢复、风险得到及时处理而结束。
四、为什么宁可临时关闭网站,也不选择继续运行?
企业网站日常运行时,最容易被关注的是页面设计、打开速度、搜索排名和客户询盘。但真正决定网站能否长期稳定运行的,还有许多看不见的技术环节。
例如服务器安全配置、PHP运行环境、数据库权限、程序版本更新、备份恢复机制,以及突发安全事件发生后的响应效率。
此次PHP漏洞涉及底层运行环境,潜在风险可能影响使用不同网站程序的企业。即使网站本身没有明显的程序错误,也不能因此忽视底层环境的安全问题。
面对这次突发的PHP高危漏洞,杭州派迪科技没有选择继续运行存在风险的版本,而是在完成影响评估后,决定对受影响网站实施临时下线和紧急升级。技术团队在控制安全风险的同时,尽可能缩短维护时间,最终于10月23日凌晨0点完成全部受影响网站的恢复工作。
这并不意味着所有漏洞都必须通过关闭网站解决。实际处置方式需要根据漏洞类型、服务器环境、业务影响和修复条件综合判断。
但有一点始终不变:当网站安全与短时间的访问连续性发生冲突时,必须优先控制可能造成严重损失的风险。
五、网站建设交付之后,真正的服务才刚刚开始
杭州派迪科技有限公司(PADY)成立于2013年,长期从事企业网站建设、定制开发及网站技术维护服务,服务内容涉及制造业官网、外贸英文网站、集团企业官网以及其他企业数字化平台。
在实际项目中,企业往往更容易感知网站建设阶段的工作,例如页面设计是否美观、功能是否完善、后台是否方便使用。
而网站交付之后的服务器维护、安全更新、故障排查和数据保障,通常不会直接呈现在页面上。这些工作看似普通,却关系到网站能否持续稳定地为企业提供服务。
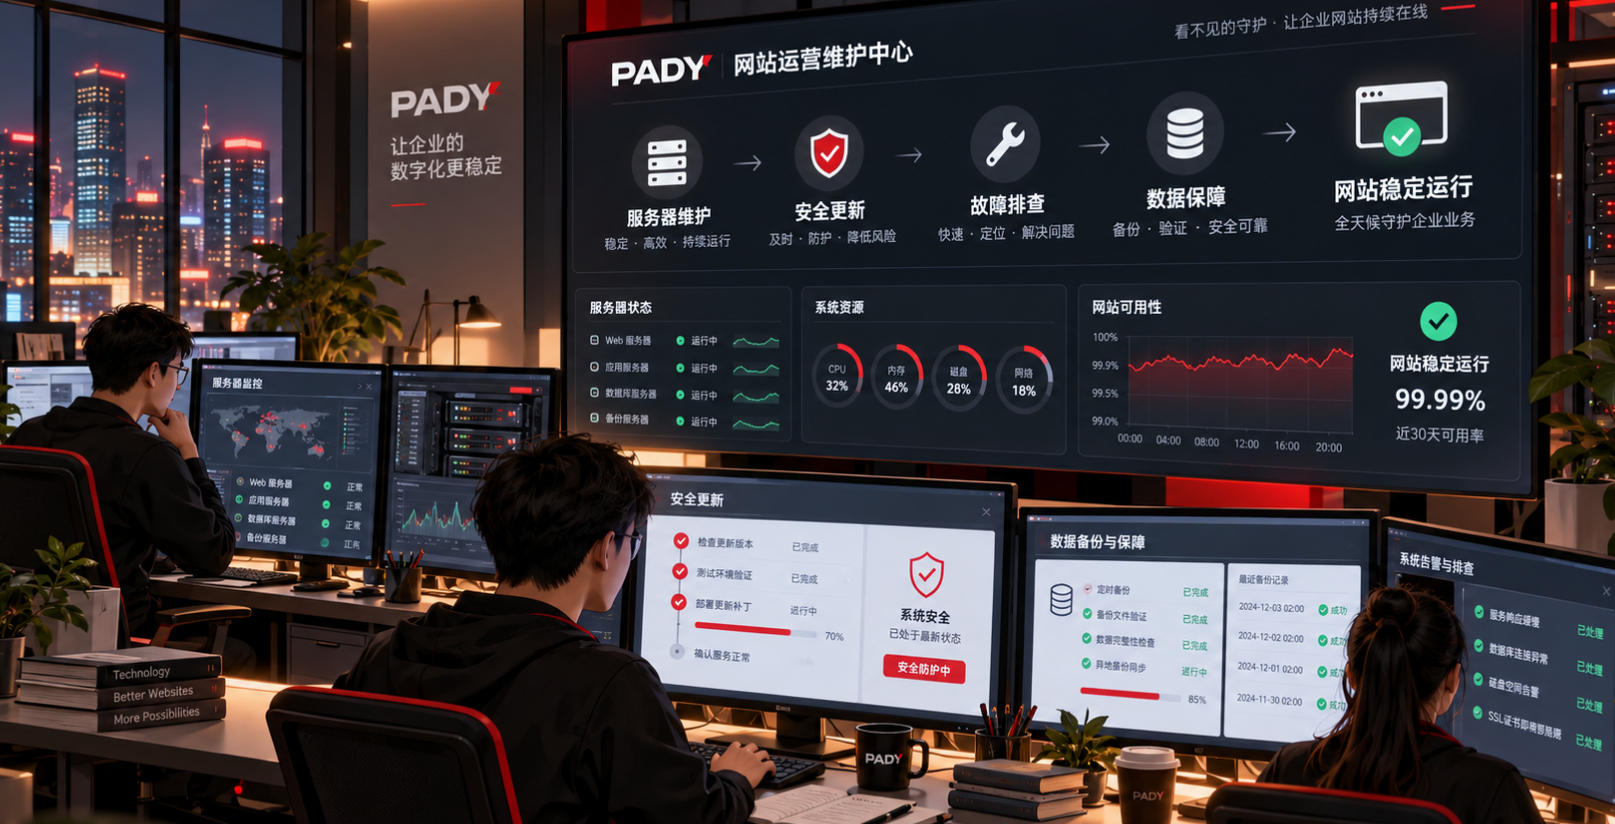
一次正常的版本更新,可能不会被客户注意;一次及时完成的安全修复,也不会让网站看起来有什么变化。但对于企业而言,网站能够正常访问、业务数据得到保护、出现风险时有人及时处理,本身就是网站运维服务的重要价值。
这次PHP高危漏洞应急处置,也再次说明:评价一家网站建设公司,不能只看网站上线时做得怎么样,还要看网站上线之后,是否具备持续维护和应对突发技术风险的能力。
六、企业网站也需要定期进行安全检查
此次PHP安全事件并非个别网站的问题,而是全球通用技术组件出现安全漏洞所带来的行业性风险。
对于已经运行多年的企业网站,尤其是长期没有进行服务器环境升级的网站,更需要重视以下几个方面。
第一,检查网站运行环境。明确当前使用的PHP版本、Web服务器、数据库以及相关程序组件,确认是否仍处于官方安全维护周期。针对本次漏洞,官方修补版本为PHP 8.5.12、8.4.27、8.3.36和8.2.35。使用对应分支的企业网站,应升级至相应修补版本或更高的适用安全版本。对于使用Linux发行版维护版本或其他长期支持版本的服务器,还应核实系统供应商是否已经提供对应的安全补丁,避免仅凭PHP版本号判断漏洞是否修复。升级前还需确认网站程序与新版本的兼容性,并做好网站文件及数据库备份。
第二,建立定期更新机制。及时关注PHP及相关软件的安全公告,对涉及重大安全风险的版本尽快安排修复。
第三,做好网站与数据库备份。确保出现程序故障、误操作或安全事故时,具备可用的数据恢复手段。
第四,重视升级后的功能验证。服务器环境更新后,需要检查网站前台、后台、表单及相关业务功能,避免出现兼容性问题。
第五,明确网站运维责任。企业需要清楚,谁负责监测安全风险、谁负责服务器升级、出现紧急问题时由谁处理,以及如何通知相关人员。
网站安全不是安装一次防护软件就能永久解决的问题,而是一项需要长期投入的技术维护工作。
真正的网站安全服务,往往发生在客户看不见的时候
10月22日晚10点,紧急通知发出。
10月23日凌晨0点,受影响网站全部恢复。
两个小时的背后,是一次从风险判断、客户通知到技术修复和网站恢复的应急处置。
整个过程中,未发现网站入侵痕迹,客户数据零损失。
对于杭州派迪科技来说,这并不是一项需要刻意夸大的成绩,而是网站运维服务应当承担的责任。
一家网站建设公司的专业能力,不仅体现在能否设计和开发出一个优秀的网站,也体现在网站运行多年之后,是否仍然有人关注它的安全、性能和稳定性。
网站上线是项目的交付,长期稳定运行才是服务的延续。
杭州派迪科技将继续做好企业网站建设、服务器维护、安全更新与日常技术保障工作,为客户网站的长期稳定运行提供支持。